Zum Hauptinhalt springen

Auslagerungsketten und Subunternehmer

Weiterverlagerung von kritischen oder wesentlichen Funktionen

Rechtsstand: 10. September 2026 | Lesezeit: rund 12 Minuten | Erstveröffentlichung: 17. Dezember 2019, vollständig überarbeitet

Die Weiterverlagerung ist die Stelle, an der die Überwachungsfähigkeit eines Instituts am schnellsten endet. AT 9 der MaRisk regelt sie in zwei Textziffern. Für IKT-Dienstleistungen gilt seit Juli 2025 ein eigener europäischer Standard, der deutlich weiter reicht.

Management Summary

AT 9 Tz. 8 der MaRisk in der Fassung vom 30. Juni 2026 verlangt, im Auslagerungsvertrag möglichst Zustimmungsvorbehalte oder konkrete Voraussetzungen für Weiterverlagerungen zu vereinbaren. Mindestens muss vertraglich sichergestellt sein, dass Vereinbarungen mit Subunternehmen im Einklang mit dem originären Vertrag stehen.

Zwei Punkte aus derselben Textziffer werden in der Praxis oft übersehen: Die vertraglichen Anforderungen müssen eine Informationspflicht des Auslagerungsunternehmens umfassen. Und das Auslagerungsunternehmen bleibt im Falle einer Weiterverlagerung weiterhin gegenüber dem Institut berichtspflichtig – die Kette verlängert sich, der Ansprechpartner nicht.

AT 9 Tz. 11 erstreckt die Anforderungen an Auslagerungen auf Weiterverlagerungen. Die Erläuterung zieht dabei eine Grenze: Die erweiterten Anforderungen für wesentliche Auslagerungen greifen nur, wenn die Weiterverlagerung selbst unter Risikogesichtspunkten wesentlich ist. Ausdrücklich zu berücksichtigen ist das Risiko, dass lange und komplexe Auslagerungsketten die Überwachungsfähigkeit einschränken.

Für IKT-Dienstleistungen ist der Maßstab seit Juli 2025 strenger. Die Delegierte Verordnung (EU) 2025/532 zu Art. 30 Abs. 5 DORA verlangt, die Gesamtkette der Unterauftragnehmer zu ermitteln, die Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen erbringen. Das geht über die erste Ebene deutlich hinaus.

Weiterverlagerung: was AT 9 verlangt

Sieben Fundstellen, verteilt über vier Textziffern. Die dritte Spalte nennt jeweils den Punkt, der in der Vertragspraxis entscheidet.

Fundstellen zur Weiterverlagerung in AT 9 MaRisk
FundstelleWas verlangt istPraxishinweis
AT 9 Tz. 7 lit. mRegelungen über Möglichkeit und Modalitäten einer Weiterverlagerung, die sicherstellen, dass das Institut die bankaufsichtsrechtlichen Anforderungen weiterhin einhältPflichtinhalt des Vertrags bei wesentlichen Auslagerungen
AT 9 Tz. 8, Satz 1Möglichst Zustimmungsvorbehalte zugunsten des auslagernden Instituts oder konkrete Voraussetzungen, wann Weiterverlagerungen einzelner Arbeits- und Prozessschritte möglich sindDie stärkste Variante ist der Zustimmungsvorbehalt
AT 9 Tz. 8, Satz 2Zumindest ist vertraglich sicherzustellen, dass Vereinbarungen des Auslagerungsunternehmens mit Subunternehmen im Einklang mit dem originären Auslagerungsvertrag stehenDie Mindestvariante, wenn kein Zustimmungsvorbehalt durchsetzbar ist
AT 9 Tz. 8, Satz 3Die vertraglichen Anforderungen haben eine Informationspflicht des Auslagerungsunternehmens an das auslagernde Institut zu umfassenOhne sie bleibt das Register lückenhaft
AT 9 Tz. 8, Satz 4Es muss sichergestellt sein, dass das Auslagerungsunternehmen im Falle einer Weiterverlagerung weiterhin gegenüber dem auslagernden Institut berichtspflichtig bleibtKeine Verlagerung der Berichtspflicht auf den Subunternehmer
AT 9 Tz. 11Die Anforderungen an die Auslagerung von Aktivitäten und Prozessen sind auch bei der Weiterverlagerung zu beachtenMit der Einschränkung aus der Erläuterung
AT 9 Tz. 12 lit. bVollständige Dokumentation der Auslagerungen einschließlich der Weiterverlagerungen im AuslagerungsregisterAusdrücklich im Klammerzusatz genannt

Der Aufbau von Tz. 8 ist eine Staffelung: Zustimmungsvorbehalt oder konkrete Voraussetzungen als Regelfall, Gleichlauf der Verträge als Untergrenze. Wer nur die Untergrenze vereinbart, sollte begründen können, warum die stärkere Variante nicht durchsetzbar war.

Die Wesentlichkeitsschwelle in Tz. 11

AT 9 Tz. 11 erstreckt die Auslagerungsanforderungen auf Weiterverlagerungen. Ohne die Erläuterung wäre das eine Vollanwendung – mit ihr wird daraus eine abgestufte.

Was die Erläuterung sagt

Die erweiterten Anforderungen für wesentliche Auslagerungen finden nur für Weiterverlagerungen Anwendung, die unter Risikogesichtspunkten wesentlich sind. Maßgeblich ist also nicht die Wesentlichkeit der ursprünglichen Auslagerung, sondern die des weiterverlagerten Teils.

Praktisch heißt das: Auch bei einer wesentlichen Auslagerung ist nicht jede Weiterverlagerung automatisch wesentlich. Die Bewertung ist eigens vorzunehmen – und sie gehört, wie jede Einstufung, begründet ins Register.

Der zweite Satz der Erläuterung

Zudem muss das Risiko berücksichtigt werden, dass die Fähigkeit der Institute zur Überwachung der ausgelagerten Aktivitäten und Prozesse durch lange und komplexe Auslagerungsketten eingeschränkt sein kann.

Das ist keine Nebenbemerkung, sondern ein eigener Prüfgegenstand. Er richtet sich nicht auf die einzelne Weiterverlagerung, sondern auf die Struktur der Kette. Eine Kette aus vier Ebenen kann auch dann ein Problem sein, wenn jede einzelne Stufe für sich unwesentlich ist – weil am Ende niemand mehr überblickt, wer die Leistung tatsächlich erbringt.

Untervergabe von IKT-Dienstleistungen nach DORA

Für IKT-Dienstleistungen greift ein eigenes Regime. Art. 30 Abs. 2 lit. a DORA verlangt in jedem IKT-Vertrag die Angabe, ob die Vergabe von Unteraufträgen für Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen zulässig ist und welche Bedingungen dafür gelten.

Konkretisiert wird das durch die Delegierte Verordnung (EU) 2025/532 vom 24. März 2025, im Juli 2025 in Kraft getreten. Sie ergänzt Art. 30 Abs. 5 DORA durch technische Regulierungsstandards und präzisiert, welche Aspekte ein Finanzunternehmen bei der Untervergabe von IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen bestimmen und bewerten muss.

Die Gesamtkette ermitteln

Hängt die Erbringung von einer potenziell langen oder komplexen Kette von IKT-Unterauftragnehmern ab, ist es von wesentlicher Bedeutung, dass Finanzunternehmen die Gesamtkette derjenigen Unterauftragnehmer ermitteln, die Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen erbringen.
Schwerpunkt setzen

Der Fokus liegt kontinuierlich auf denjenigen Unterauftragnehmern, die die Dienstleistung tatsächlich sicherstellen – einschließlich aller, deren Störung die Sicherheit beeinträchtigen würde. Die Kette ist zu kennen, nicht jede Stufe gleich intensiv zu überwachen.

Gruppeninterne Unterauftragnehmer

Auch gruppeninterne IKT-Unterauftragnehmer sind erfasst, einschließlich solcher im vollständigen oder gemeinsamen Besitz. Konzernzugehörigkeit ist kein Ausschlussgrund.

Fähigkeit des Hauptdienstleisters

Unbeschadet der letztendlichen Verantwortung des Finanzunternehmens muss der IKT-Drittdienstleister selbst über ausreichende Fähigkeiten, Fachkenntnisse und angemessene finanzielle, personelle und technische Ressourcen verfügen, um die IKT-Risiken auf Ebene der Unterauftragnehmer zu überwachen.

Wiederkehrende Risikobewertung

Finanzunternehmen führen regelmäßig eine Risikobewertung mit Blick auf Veränderungen im Geschäftsumfeld durch, einschließlich Bewertungen von IKT-Bedrohungen, IKT-Konzentrationsrisiken und geopolitischen Risiken.

DORA und IKT-Drittanbieter

Der Unterschied zur MaRisk

AT 9 verlangt Regelungen zur Weiterverlagerung und eine Informationspflicht. Der DORA-Standard verlangt darüber hinaus die aktive Ermittlung der Kette. Wer nur die erste Ebene kennt, erfüllt AT 9 möglicherweise, den Standard nicht.

Abgrenzung Auslagerung und Fremdbezug

Was in den Vertrag gehört

Der Normtext des AT 9 nennt die Regelungsgegenstände, nicht die Formulierungen. Sieben Bausteine haben sich als vollständig erwiesen; sie folgen der Systematik der EBA-Leitlinien zu Auslagerungen, die nach AT 1 als in den MaRisk umgesetzt gelten.

  • Angabe, ob Weiterverlagerung überhaupt zulässig ist – und welche Tätigkeiten davon ausgeschlossen sind.
  • Die Bedingungen, die im Fall einer Weiterverlagerung zu erfüllen sind, einschließlich des Gleichlaufs mit dem originären Vertrag (AT 9 Tz. 8).
  • Pflicht des Auslagerungsunternehmens, die weiterverlagerten Leistungen zu überwachen und die eigenen Vertragspflichten fortlaufend zu erfüllen.
  • Informationspflicht über geplante Weiterverlagerungen und wesentliche Änderungen, mit einer Frist, die dem Institut eine Risikobewertung vor Wirksamwerden ermöglicht.
  • Zustimmungsvorbehalt oder Widerspruchsrecht des Instituts, einschließlich der Befugnis, eine beabsichtigte Weiterverlagerung abzulehnen.
  • Durchgriff der Informations- und Prüfungsrechte auf den Subunternehmer – dieselben Rechte wie gegenüber dem Auslagerungsunternehmen.
  • Kündigungsrecht bei unzulässiger Weiterverlagerung, etwa bei wesentlicher Risikoerhöhung oder unterlassener Benachrichtigung.

Der vierte und der sechste Punkt sind die, an denen es in der Praxis scheitert. Eine Informationspflicht ohne Frist läuft ins Leere, weil das Institut vor vollendete Tatsachen gestellt wird. Und ein Prüfungsrecht, das beim Vertragspartner endet, hilft nicht, wenn die Leistung zwei Ebenen tiefer erbracht wird.

Bezug zu den Prüfungsrechten

Die Rechte nach lit. h und i umfassen nach der Erläuterung auch Zutritt, Zugang und Zugriff. Für Subunternehmer müssen sie vertraglich durchgereicht werden.

Zugangs-, Informations- und Kündigungsrechte

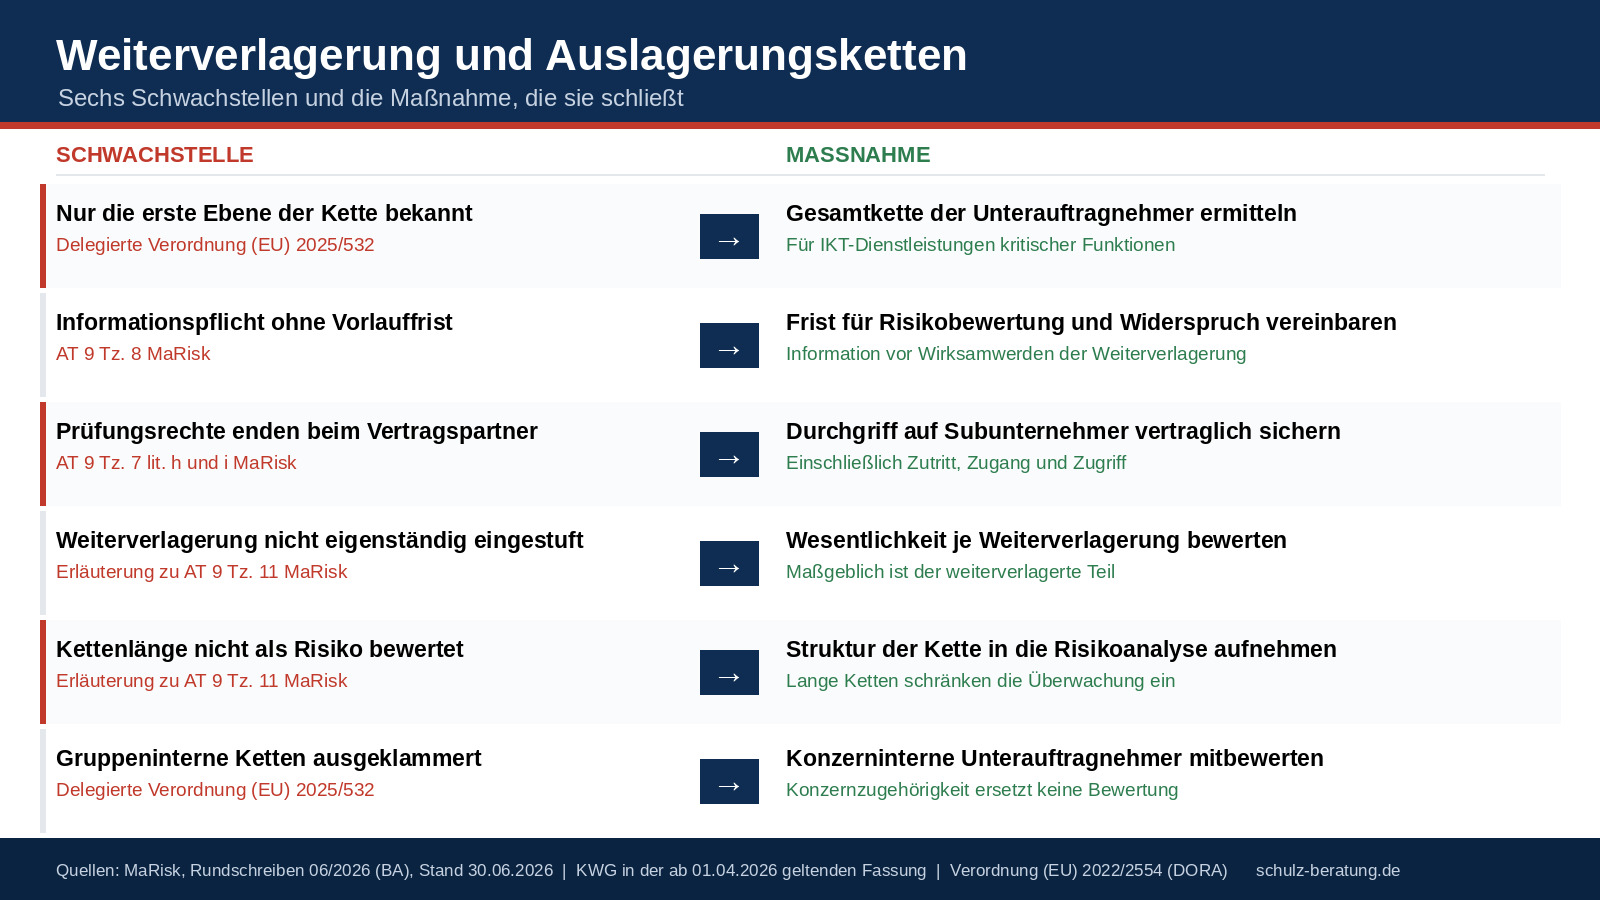
Sechs typische Schwachstellen

Diese Befunde haben eine gemeinsame Ursache: Die Kette wird als Vertragsdetail behandelt statt als Risikofaktor.

Nur die erste Ebene bekannt

Der Vertragspartner ist erfasst, seine Subunternehmer nicht. Für IKT-Dienstleistungen kritischer oder wichtiger Funktionen verlangt die Delegierte Verordnung (EU) 2025/532 die Ermittlung der Gesamtkette.

Informationspflicht ohne Frist

Das Institut wird informiert, aber erst nach Wirksamwerden. Die Frist muss eine Risikobewertung und einen Widerspruch vor Inkrafttreten ermöglichen.

Prüfungsrechte enden beim Vertragspartner

Ohne Durchgriff auf den Subunternehmer sind die Rechte aus AT 9 Tz. 7 lit. h und i dort wertlos, wo die Leistung tatsächlich erbracht wird.

Zugangs-, Informations- und Kündigungsrechte

Weiterverlagerung nicht eigenständig eingestuft

Die Erläuterung zu AT 9 Tz. 11 stellt auf die Wesentlichkeit der Weiterverlagerung selbst ab – nicht auf die der ursprünglichen Auslagerung.

Zwingend einzustufende Fälle

Kettenlänge nicht bewertet

Das Risiko eingeschränkter Überwachungsfähigkeit durch lange und komplexe Ketten ist ein eigener Prüfgegenstand, kein Nebeneffekt der Einzelbewertung.

Typische Prüfungsfeststellungen

Gruppeninterne Ketten ausgeklammert

Der DORA-Standard erfasst auch gruppeninterne IKT-Unterauftragnehmer. Konzernzugehörigkeit ersetzt keine Bewertung.

Quick-Check zur Selbsteinschätzung

Sechs Fragen entlang der Auslagerungskette. Wähle je Zeile den zutreffenden Zustand; die Empfehlung erscheint darunter. Die Auswahl wird nicht gespeichert und nicht übertragen.

Ist im Vertrag ein Zustimmungsvorbehalt oder sind konkrete Voraussetzungen vereinbart?

AT 9 Tz. 8 MaRisk

ErfülltDer Zustimmungsvorbehalt oder klare Voraussetzungen stehen im Vertrag. Prüfe die Durchsetzbarkeit im Ernstfall.

TeilweiseNur der Gleichlauf mit dem originären Vertrag ist geregelt. Das ist die Untergrenze – begründe, warum die stärkere Variante nicht durchsetzbar war.

OffenOhne Regelung erfährt das Institut von Subunternehmern erst im Schadensfall. Beginne bei den wesentlichen Auslagerungen.

Hat die Informationspflicht eine Frist vor Wirksamwerden?

AT 9 Tz. 8 MaRisk

ErfülltDie Frist ermöglicht Risikobewertung und Widerspruch. Prüfe, ob sie in der Praxis eingehalten wird.

TeilweiseEine Informationspflicht besteht, eine Frist nicht. Ergänze sie – ohne Vorlauf ist die Pflicht wirkungslos.

OffenOhne Informationspflicht bleibt das Register lückenhaft und die Kette unbekannt.

Greifen die Prüfungsrechte auch auf Subunternehmer durch?

AT 9 Tz. 7 lit. h und i MaRisk

ErfülltDie Rechte sind durchgereicht, einschließlich Zutritt, Zugang und Zugriff.

TeilweiseDer Durchgriff ist vereinbart, aber nicht auf alle Ebenen. Lege fest, bis zu welcher Tiefe er reicht, und begründe die Grenze.

OffenEin Prüfungsrecht, das beim Vertragspartner endet, hilft dort nicht, wo die Leistung erbracht wird.

Sind wesentliche Weiterverlagerungen eigenständig eingestuft?

AT 9 Tz. 11 MaRisk

ErfülltDie Einstufung liegt je Weiterverlagerung vor und ist im Register begründet.

TeilweiseDie Weiterverlagerungen sind bekannt, aber nicht bewertet. Hole die Einstufung für die wesentlichen Ketten nach.

OffenDie erweiterten Anforderungen knüpfen an die Wesentlichkeit der Weiterverlagerung selbst an. Ohne Einstufung fehlt die Grundlage.

Ist die Gesamtkette für IKT-Dienstleistungen kritischer Funktionen ermittelt?

Delegierte Verordnung (EU) 2025/532, Art. 30 Abs. 5 DORA

ErfülltDie Kette ist ermittelt und wird fortgeschrieben. Setze den Schwerpunkt auf die Unterauftragnehmer, die die Leistung sicherstellen.

TeilweiseDie zweite Ebene ist bekannt, tiefere nicht. Fordere die Kette beim Hauptdienstleister an – er muss sie überwachen können.

OffenDer Standard verlangt die Ermittlung der Gesamtkette. Ohne sie ist die Risikobewertung nicht durchführbar.

Wird das Risiko langer Ketten eigenständig bewertet?

Erläuterung zu AT 9 Tz. 11 MaRisk

ErfülltDie Kettenlänge ist als eigener Faktor in der Risikoanalyse abgebildet.

TeilweiseEinzelne Stufen werden bewertet, die Kette als Ganzes nicht. Ergänze die Strukturbetrachtung.

OffenEine Kette kann auch dann problematisch sein, wenn jede Stufe für sich unwesentlich ist. Genau darauf zielt die Erläuterung.

No-Regret-Maßnahmen

Sechs Schritte, die die Kette beherrschbar machen.

  • Erfasste Kettentiefe je Auslagerung festlegen und begründen – für IKT-Dienstleistungen kritischer Funktionen mit dem Ziel der Gesamtkette.
  • Informationspflicht mit Vorlauffrist vereinbaren, die eine Risikobewertung und einen Widerspruch vor Wirksamwerden ermöglicht.
  • Prüfungsrechte auf Subunternehmer durchreichen, einschließlich Zutritt, Zugang und Zugriff.
  • Wesentliche Weiterverlagerungen eigenständig einstufen und die Begründung ins Auslagerungsregister aufnehmen.
  • Kettenlänge als eigenen Faktor in die Risikoanalyse aufnehmen, nicht nur die einzelnen Stufen.
  • Gruppeninterne Unterauftragnehmer in die Bewertung einbeziehen, statt sie über die Konzernzugehörigkeit auszuklammern.

Was bewusst offen bleibt

Bis zu welcher Tiefe die Aufsicht die Erfassung der Kette bei Non-IKT-Auslagerungen erwartet, lässt sich aus AT 9 nicht ableiten. Der Normtext verlangt Regelungen und eine Informationspflicht, nennt aber keine Ebenenzahl. Wer eine Grenze zieht, sollte sie risikoorientiert begründen.

Die Delegierte Verordnung (EU) 2025/532 wurde für diesen Beitrag im Überblick ausgewertet, nicht artikelweise. Vor einer Umstellung der IKT-Vertragsvorlagen gehört der Volltext herangezogen; die BaFin führt ihn auf ihrer Seite zum Management des IKT-Drittparteienrisikos.

Fazit

Die Weiterverlagerung ist der Punkt, an dem sich zeigt, ob ein Auslagerungsmanagement die eigene Lieferkette kennt.

  • AT 9 Tz. 8 verlangt Zustimmungsvorbehalte oder konkrete Voraussetzungen, mindestens den Gleichlauf der Verträge.
  • Die Informationspflicht des Auslagerungsunternehmens ist Pflichtinhalt – und der Vertragspartner bleibt berichtspflichtig.
  • Nach AT 9 Tz. 11 greifen die erweiterten Anforderungen nur für Weiterverlagerungen, die selbst wesentlich sind.
  • Das Risiko langer und komplexer Ketten ist ein eigener Prüfgegenstand.
  • Für IKT-Dienstleistungen kritischer oder wichtiger Funktionen verlangt die Delegierte Verordnung (EU) 2025/532 die Ermittlung der Gesamtkette.

Wer nur seinen Vertragspartner kennt, hat kein Bild der Lieferkette – sondern die Zusage, dass jemand anderes eines hat.

Häufige Fragen

Was verlangen die MaRisk zur Weiterverlagerung?

AT 9 Tz. 8 verlangt, im Auslagerungsvertrag möglichst Zustimmungsvorbehalte zugunsten des auslagernden Instituts oder konkrete Voraussetzungen zu vereinbaren. Zumindest ist vertraglich sicherzustellen, dass Vereinbarungen des Auslagerungsunternehmens mit Subunternehmen im Einklang mit dem originären Auslagerungsvertrag stehen.

Bleibt der Vertragspartner nach einer Weiterverlagerung verantwortlich?

Ja. AT 9 Tz. 8 stellt ausdrücklich klar, dass das Auslagerungsunternehmen im Falle einer Weiterverlagerung auf ein Subunternehmen weiterhin gegenüber dem auslagernden Institut berichtspflichtig bleibt. Die Kette verlängert sich, der Ansprechpartner bleibt derselbe.

Gelten für Weiterverlagerungen dieselben Anforderungen wie für Auslagerungen?

Nach AT 9 Tz. 11 sind die Anforderungen an die Auslagerung auch bei der Weiterverlagerung zu beachten. Die Erläuterung schränkt das ein: Die erweiterten Anforderungen für wesentliche Auslagerungen finden nur für Weiterverlagerungen Anwendung, die unter Risikogesichtspunkten selbst wesentlich sind.

Was gilt für die Untervergabe von IKT-Dienstleistungen?

Dafür gilt seit Juli 2025 die Delegierte Verordnung (EU) 2025/532. Sie ergänzt Art. 30 Abs. 5 DORA und präzisiert, welche Aspekte ein Finanzunternehmen bei der Untervergabe von IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen bestimmen und bewerten muss.

Wie tief muss die Kette erfasst werden?

Die Delegierte Verordnung (EU) 2025/532 stellt darauf ab, dass Finanzunternehmen die Gesamtkette der Unterauftragnehmer ermitteln, die IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen erbringen. Der Schwerpunkt liegt auf denjenigen, die die Dienstleistung tatsächlich sicherstellen.

Gehören Weiterverlagerungen ins Auslagerungsregister?

Ja. AT 9 Tz. 12 lit. b nennt die Weiterverlagerungen ausdrücklich im Klammerzusatz zur vollständigen Dokumentation. Ohne die Informationspflicht aus Tz. 8 erfährt das Institut allerdings nicht rechtzeitig davon.

Quellen

Primärquellen zuerst. Je Eintrag ist angegeben, wofür die Quelle in diesem Beitrag einsteht.

Verwandte Beiträge und Programme

Die Weiterverlagerung berührt Vertrag, Einstufung und Register. Hier die angrenzenden Themen.

Hinweis zur Unabhängigkeit: Dieser Beitrag beschreibt Anforderungen und Vertragsbausteine neutral. Aussagen zu einzelnen Dienstleistern oder deren Subunternehmerstrukturen werden bewusst nicht getroffen.

Kennst du deine Auslagerungskette über die erste Ebene hinaus? Erst der Quick-Check.

Weiterverlagerung von kritischen oder wesentlichen Funktionen
Achim Schulz
Über den Autor

Achim Schulz

Geschäftsführer S+P Compliance & S+P Unternehmerforum · langjährige Vorstands- & Geschäftsführungserfahrung

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.

LinkedIn-Profil → · Redaktion & Experten →