Handelsblatt
DORA, AMLD6 & ESG kompakt – was Entscheider 2026 für ein belastbares CMS benötigen.
17. März 2025
S+P Compliance | Interne Revision
Schützt Ihre Prüfpraxis noch vor der C-Level-Haftung? Ab 2026 werden externe Qualitätsbeurteilungen und Prüfungen von Internen Revisionssystemen faktisch an den neuen Global Internal Audit Standards, IDW PS 983 n.F. und DIIR-Revisionsstandard Nr. 3 ausgerichtet. Eine nur formal vorhandene Revision reicht dafür nicht mehr aus.
Seit dem 9. Januar 2025 sind die Global Internal Audit Standards (GIAS) des Institute of Internal Auditors für Qualitätsbeurteilungen maßgeblich und lösen die bisherigen IPPF-2017-Standards faktisch ab. Mit dem neu gefassten DIIR-Revisionsstandard Nr. 3 (15. Dezember 2025) und dem ab 6. Januar 2026 erstmals verbindlichen IDW PS 983 n.F. ist der Übergang inzwischen vollständig vollzogen.
Zusätzlich werden 2026 gestaffelt drei Topical Requirements verbindlich: Cybersecurity (5. Februar), Third-Party-Risiken (15. September) und Organizational Behavior (15. Dezember). Diese müssen im Prüfungsuniversum, in Prüfprogrammen und in der Dokumentation belastbar abgebildet werden.
Für Vorstand, Geschäftsführung und Aufsichtsrat ist das kein rein methodisches Thema, sondern eine Haftungsfrage: Die Verantwortung für Einrichtung, Angemessenheit und Wirksamkeit des Internen Revisionssystems liegt nach § 93 AktG, § 43 GmbHG und § 107 Absatz 3 AktG unmittelbar bei den gesetzlichen Vertretern und dem Aufsichtsorgan. Eine nicht GIAS-konforme Revision kann im Schadensfall als Organisationsverschulden gewertet werden.
Die Global Internal Audit Standards ersetzen die bisherigen „International Standards for the Professional Practice of Internal Auditing“ (IPPF 2017) und gliedern sich in 5 Domains, 15 Prinzipien und 52 Anforderungen. Dazu gehören eine klare schriftlich fixierte Ordnung (sfO), eine GIAS-konforme Revisionsstrategie, dokumentierte Methoden, wirksame Prozesse, geeignete Vorlagen und ein Qualitätssicherungs- und Verbesserungsprogramm.
Entscheidend ist: Diese Anforderungen müssen nicht nur beschrieben, sondern im Revisionsalltag tatsächlich umgesetzt und durch Nachweise belegbar sein. Eine externe Qualitätsbeurteilung der Internen Revision ist mindestens alle fünf Jahre erforderlich, alternativ eine Selbstbeurteilung mit unabhängiger Validierung.
| Datum | Was gilt ab diesem Zeitpunkt |
|---|---|
| 9. Januar 2025 | GIAS wirksam für Qualitätsbeurteilungen; IPPF 2017 als Prüfmaßstab faktisch abgelöst. |
| 15. Dezember 2025 | DIIR-Revisionsstandard Nr. 3 (Neufassung) veröffentlicht; neue Kriterienliste, alte Anlagen 1/2 obsolet. |
| 6. Januar 2026 | IDW PS 983 n.F. erstmals verbindlich für ab diesem Datum erteilte Prüfungsaufträge. |
| 5. Februar 2026 | Cybersecurity Topical Requirement wirksam; Verzahnung mit DORA und NIS2. |
| 15. September 2026 | Third-Party Topical Requirement wirksam; Andockung an MaRisk AT 9 und EBA-Leitlinien. |
| 15. Dezember 2026 | Organizational Behavior Topical Requirement wirksam; Risikokultur verpflichtend in Planung und Durchführung. |
| Mindestens alle 5 Jahre | Externe Qualitätsbeurteilung oder Selbstbeurteilung mit unabhängiger Validierung nach GIAS/DIIR-3/IDW PS 983 n.F. |
Ab 2026 werden externe Quality Assessments und IRS-Prüfungen faktisch gegen GIAS und die neue IDW-/DIIR-Fassung durchgeführt; alte Selbst-Checklisten und Prüfraster sind als Entlastungsnachweis nicht mehr tragfähig.
Verantworten Einrichtung, Angemessenheit, Wirksamkeit und Dokumentation des Internen Revisionssystems. Müssen eine belastbare IRS-Beschreibung vorlegen und sicherstellen, dass mindestens eine Person im Prüfungsteam eine aktive CIA-Zertifizierung hält.
Muss überwachen, ob Risikomanagement, internes Kontrollsystem, Compliance und Interne Revision angemessen ausgestaltet sind. Bleibt der Aufsichtsrat bei erkannten Schwächen oder negativen QA-Ergebnissen untätig, drohen eigene Überwachungs- und Haftungsrisiken.
Setzt die GIAS als Referenzrahmen für die Prüfung von Internen Revisionssystemen. Werden bekannte Schwächen oder fehlende GIAS-Konformität nicht offen adressiert, kann die Entlastungswirkung einer IRS-Prüfung erheblich geschwächt werden.
Stellt Quality Assessments auf einen GIAS-basierten Kriterienkatalog um. Alte Checklisten und frühere Anlagen sind als alleiniger Prüfmaßstab nicht mehr tragfähig, auch nicht für interne Selbstbeurteilungen.
Eine praktische Verdichtung der Handlungsempfehlungen für die Umsetzung.
Tag 0 bis 30: Gap-Assessment
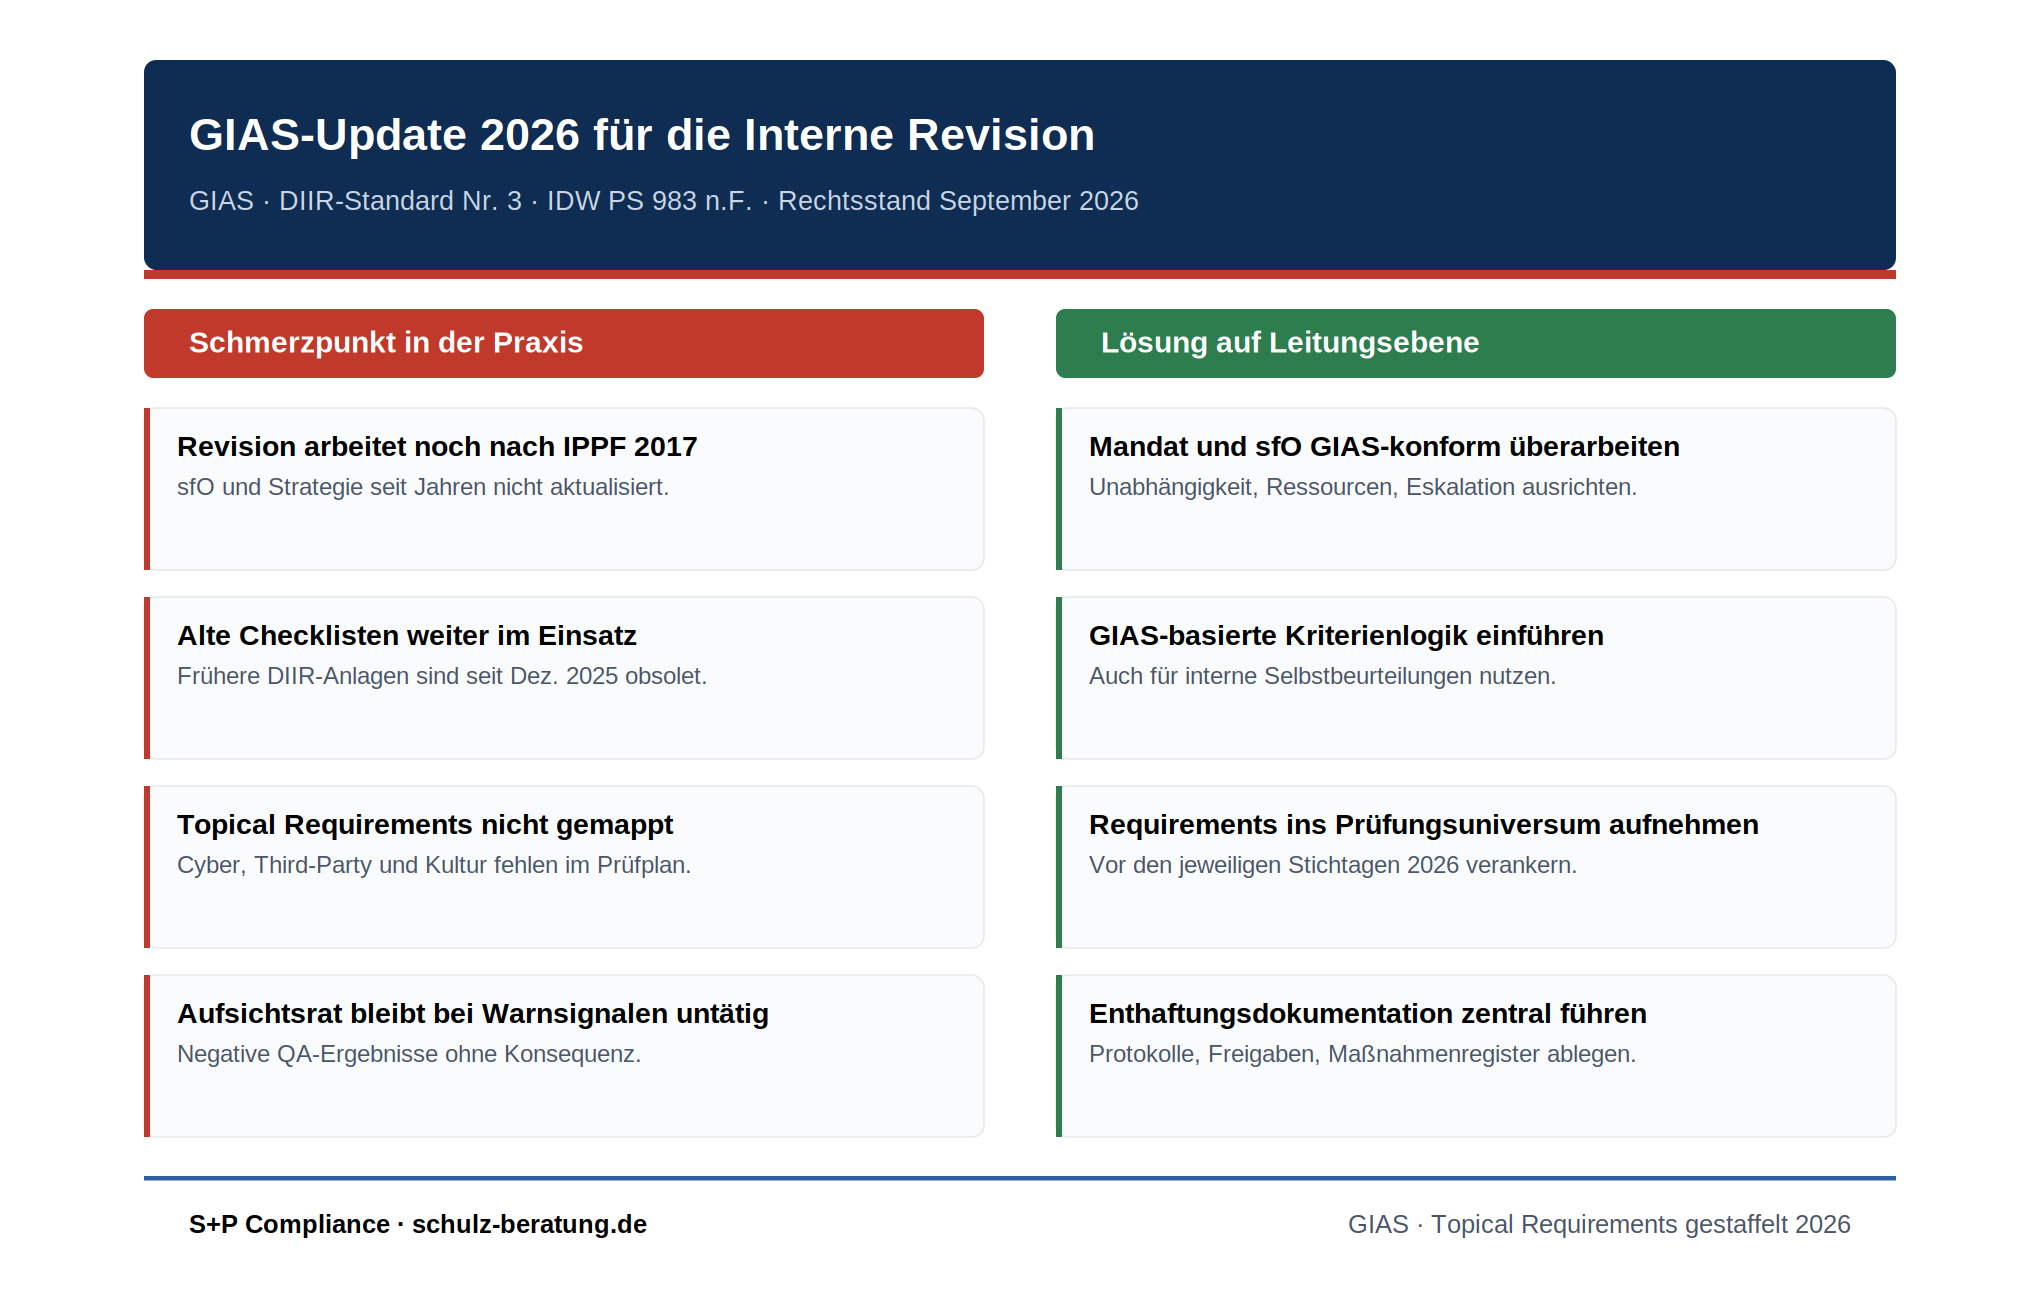
Systematischer Soll-Ist-Abgleich gegen die 15 Prinzipien und 52 Anforderungen der GIAS. Alte IPPF-2017-Checklisten aussortieren und kritische Non-Conformance identifizieren.
Tag 31 bis 60: Governance-Dokumente aktualisieren
Mandat, schriftlich fixierte Ordnung, Revisionsstrategie, Berichtslinien und Ressourcenbeschluss GIAS-konform überarbeiten und durch C-Level bzw. Aufsichtsorgan freigeben lassen.
Tag 61 bis 90: Operative Umsetzung
Qualitätssicherungs- und Verbesserungsprogramm, KPI-Raster, Topical-Requirements-Mapping und Maßnahmenregister in den laufenden Betrieb überführen.
Fünf wiederkehrende Befunde aus der Beratungspraxis rund um die GIAS-Umstellung.
Die Revisionsstrategie und die schriftlich fixierte Ordnung sind seit Jahren nicht aktualisiert worden, obwohl die GIAS seit Januar 2025 den verbindlichen Prüfmaßstab bilden.
Selbstbeurteilungen laufen noch über frühere DIIR-Anlagen, die seit der Neufassung vom 15. Dezember 2025 als Prüfmaßstab obsolet sind.
Es liegt keine belastbare Beschreibung des Internen Revisionssystems vor, mit der die gesetzlichen Vertreter ihrer Verantwortung für Einrichtung und Dokumentation nachkommen können.
Die gestaffelt wirksam werdenden Topical Requirements sind nicht im Prüfungsuniversum verankert, obwohl die Fristen bereits 2026 laufen.
Negative QA-Ergebnisse oder erkannte GIAS-Non-Conformance werden zur Kenntnis genommen, aber nicht konsequent nachverfolgt oder eskaliert.
Sieben Leitfragen zur Selbsteinschätzung. Gehen Sie die Liste durch und ordnen Sie Ihr Unternehmen anschließend anhand der Legende darunter ein.
| Check | Zentrale Fragestellung zur Haftungsvermeidung |
|---|---|
| GIAS-Readiness-Check durchgeführt? Wurde ein systematischer Soll-Ist-Abgleich gegen die 15 Prinzipien und 52 Anforderungen erstellt? | |
| Mandat und sfO aktualisiert? Sind Mandat, Geschäftsordnung und schriftlich fixierte Ordnung GIAS-konform dokumentiert? | |
| Revisionsstrategie freigegeben? Gibt es eine schriftliche, risikoorientierte Revisionsstrategie mit C-Level-Freigabe? | |
| Externe QA im Fünfjahres-Turnus geplant? Ist die nächste externe Qualitätsbeurteilung oder Selbstbeurteilung terminiert? | |
| Alte Checklisten abgeschaltet? Wurden frühere DIIR-Anlagen und IPPF-2017-Prüfraster durch die neue Kriterienlogik ersetzt? | |
| Topical Requirements gemappt? Sind Cyber, Third-Party und Organizational Behavior im Prüfungsuniversum verankert? | |
| Enthaftungsdokumentation vollständig? Sind Protokolle, Freigaben und Maßnahmenregister so geführt, dass sie im Haftungsfall belastbar sind? |
Akute Haftungsgefahr durch GIAS-Non-Conformance
Wesentliche Lücken bei Mandat, Methodik oder Ressourcen
GIAS-konforme, dokumentierte Governance-Basis
Farbe ist hier kein alleiniger Informationsträger; jede Einstufung ist zusätzlich als Wort benannt.
Vier Schritte, die unabhängig vom Termin der nächsten externen Qualitätsbeurteilung sinnvoll sind.
Unabhängigkeit, Berichtslinien, Zugriffsrechte, Ressourcen und Eskalationswege der Internen Revision auf den neuen Standard ausrichten.
Frühere DIIR-Anlagen und IPPF-2017-Checklisten durch die GIAS-basierte Kriterienlogik ersetzen, auch für interne Selbstbeurteilungen.
Cyber-, Third-Party- und Kultur-/Verhaltensrisiken rechtzeitig vor den jeweiligen Stichtagen 2026 in Prüfprogramme und Dokumentation integrieren.
Mandat, QA-Beauftragung, IRS-Beschreibung, Ressourcenbeschlüsse und Maßnahmenregister so ablegen, dass sie im Haftungsfall belastbar vorgelegt werden können.
Eine gute Interne Revision ist heute weit mehr als eine reine Kontrollinstanz: Sie ist Sparringspartner des Managements, Frühwarnsystem für Risiken und wichtiges Element der Haftungsvorsorge. Entscheidend ist, dass sie nicht nur formal existiert, sondern nachweisbar wirksam arbeitet.
Für Geschäftsleitung und Aufsichtsrat ist die entscheidende Frage nicht, ob die Revision GIAS kennt, sondern ob sie GIAS-konform nachweisbar arbeitet.
Ab 2026 werden externe Quality Assessments und Prüfungen von Internen Revisionssystemen faktisch an GIAS, IDW PS 983 n.F. und DIIR-Revisionsstandard Nr. 3 ausgerichtet. Entscheidend ist, ob Mandat, Prüfungsplanung, Qualitätssicherung, Dokumentation und Eskalationsprozesse nachweisbar wirksam funktionieren, nicht nur, ob eine Revision formal existiert.
Ab 5. Februar 2026 das Cybersecurity Topical Requirement, ab 15. September 2026 das Third-Party Topical Requirement für Auslagerungen und Drittparteienrisiken, und ab 15. Dezember 2026 das Organizational Behavior Topical Requirement für Kultur- und Verhaltensrisiken.
Vorstand und Geschäftsführung verantworten Einrichtung, Angemessenheit, Wirksamkeit und Dokumentation des Internen Revisionssystems, insbesondere nach § 93 AktG und § 43 GmbHG. In regulierten Unternehmen kommen § 25a KWG, § 25b KWG und die MaRisk hinzu.
Nach § 107 Absatz 3 AktG gehört die Überwachung von Risikomanagement, internem Kontrollsystem, Compliance und Interner Revision zu den zentralen Aufgaben des Aufsichtsrats. Bleibt er bei erkannten Schwächen untätig, kann das eigene Überwachungs- und Haftungsrisiken auslösen.
Der neu gefasste Standard stellt Quality Assessments auf einen GIAS-basierten Kriterienkatalog um. Alte Checklisten und frühere Anlagen sind damit als alleiniger Prüfmaßstab nicht mehr tragfähig, auch nicht für interne Selbstbeurteilungen.
Priorität haben ein GIAS-Readiness-Check, die Aktualisierung von Mandat und schriftlich fixierter Ordnung, eine risikoorientierte Revisionsstrategie, ein Qualitätssicherungs- und Verbesserungsprogramm sowie ein Mapping der Topical Requirements.
Primärquellen zuerst. Jede Angabe in diesem Beitrag ist gegen diese Quellen geprüft.
Bereite Vorstand, Aufsichtsrat und Interne Revision auf die neue GIAS-Prüflogik vor.
Steuere DORA, ESG und KI mit System – der zentrale Hub für C-Level-Führungskräfte.
Zum HubBaue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.
Zum LehrgangStrategische Compliance-Kompetenz für Geschäftsführung und Aufsichtsorgane.
Zu den SeminarenIntegriere ESG- und CSRD-Anforderungen wirksam in deine Governance-Struktur.
Zum ESG-LehrgangStärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.
Zum Resilience-LehrgangPraxisnahe Umsetzung des EU AI Acts mit Policies, Vorlagen und Governance-Frameworks.
Zum SeminarJede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update: Einordnung aktueller Anforderungen (DORA/NIS2, EU AI Act, ESG, Compliance), Umsetzung mit smarten Prozessen und effizienten Outsourcing-Strukturen, ein Frühwarnsystem für neue Aufsichtsschwerpunkte, und Austausch im geschützten Kreis von Fach- und Führungskräften. Mehr zu S+P C.O.R.E.
Dieser Beitrag ordnet ein. Die Umsetzung findet an anderer Stelle statt, je nachdem, ob Kapazität oder Qualifizierung fehlt.
| Fokusbereich | Dein konkreter Mehrwert |
|---|---|
| Compliance | Sicherheit im Handeln: Einordnung aktueller Anforderungen (z. B. DORA / NIS 2, EU AI Act, ESG, Compliance), damit du genau weißt, was für Haftung und Praxis tatsächlich relevant ist. |
| Optimization | Effizienz statt Bürokratie: Umsetzung regulatorischer Vorgaben mit smarten Prozessen, geeigneten Tools und effizienten Outsourcing-Strukturen. |
| Regulatory | Frühwarnsystem nutzen: Strukturierte Bewertung neuer Aufsichtsschwerpunkte und regulatorischer Trends, bevor sie zum akuten Handlungsdruck werden. |
| Exchange | Vorsprung durch Dialog: Austausch im geschützten Raum mit Fach- und Führungskräften auf Augenhöhe – mit praxiserprobten Lösungsansätzen aus dem Kreis deiner Peers. |
Predrag Savic kennt komplexe Governance-Strukturen aus eigener praktischer Erfahrung – durch seine Tätigkeit im Bereich Legal & Regulatorik eines globalen DAX-Konzerns sowie in der spezialisierten Compliance-Beratung. Diese Doppelperspektive aus der Prozesssicherheit eines internationalen Marktführers und der Umsetzungsgeschwindigkeit einer Top-Beratung prägt seine Beiträge für das Top-Management. Er kennt das Zusammenspiel von Legal, Risk und operativen Einheiten aus der Praxis und übersetzt komplexe aufsichtsrechtliche Anforderungen wie DORA, ESG oder MaRisk in pragmatische, rechtssichere und verständliche Prozesse – nicht nur als Pflichtaufgabe, sondern als Hebel für operative Exzellenz und auf Augenhöhe mit den Entscheidungsträgern.
LinkedIn-Profil → · Redaktion & Experten →