S+P Compliance | Risikocontrolling
KPIs und KRIs: Unterschiede, Bedeutung und Anwendung im Risikomanagement
KPIs zeigen, wie schnell Sie fahren – KRIs zeigen, ob die Straße glatt ist. Wer nur nach Key Performance Indicators steuert, sieht den wirtschaftlichen Erfolg der Vergangenheit, aber nicht die Risiken, die diesen Erfolg morgen gefährden.
Management Summary
Key Performance Indicators (KPIs) und Key Risk Indicators (KRIs) sind zwei Seiten derselben Medaille der Unternehmenssteuerung. KPIs sind rückblickend (lagging) und messen, wie erfolgreich strategische Ziele erreicht wurden. KRIs sind vorausschauend (leading) und zeigen an, wenn sich finanzielle, operationelle oder regulatorische Risiken aufbauen, bevor sie im Jahresabschluss sichtbar werden.
Beide stehen oft in einer Ursache-Wirkungs-Beziehung: Ein KRI schlägt Alarm, etwa bei steigender Mitarbeiterunzufriedenheit; wird er ignoriert, verschlechtert sich später der zugehörige KPI, etwa der Umsatz. Ein KRI ohne definierten Schwellenwert ist dabei nutzlos – erst ein klares Ampelsystem löst bei Überschreitung tatsächlich Maßnahmen aus.
Gerade im Compliance- und Risikocontrolling, etwa mit Blick auf MaRisk, GwG und DORA, sind KRIs essenziell, binden aber im Aufbau und laufenden Monitoring erhebliche Ressourcen. Sie folgen damit denselben Grundprinzipien wie der international anerkannte ISO-31000-Risikomanagement-Standard, der Frühwarnindikatoren als zentralen Baustein einer wirksamen Risikosteuerung definiert.
Inhalt dieses Beitrags
KPI vs. KRI: Der direkte Vergleich
| Kategorie | KPI – Key Performance Indicator | KRI – Key Risk Indicator |
|---|---|---|
| Definition | Messgröße für Leistung und Zielerreichung. | Frühwarn-Indikator für Risiken, die Ziele gefährden können. |
| Blickrichtung | Rückblickend (lagging): „Wie gut waren wir?“ | Vorausschauend (leading): „Was könnte schiefgehen?“ |
| Beispiele | Umsatzwachstum, Kundenzufriedenheit (NPS), Kostenquote (CIR), Gewinnmarge. | Compliance-Verstöße, kritische IT-Ausfälle, Fluktuation in Schlüsselpositionen, Lieferantenabhängigkeit. |
| Ziel | Erfolg messen und optimieren. | Risiken früh erkennen und Schaden vermeiden. |
Die Synergie: Warum Sie KPIs und KRIs kombinieren müssen
KPIs und KRIs stehen oft in einer Ursache-Wirkungs-Beziehung: Ein KRI schlägt Alarm, etwa „steigende Mitarbeiterunzufriedenheit“. Wird dieser ignoriert, verschlechtert sich später der KPI, etwa „sinkender Umsatz durch Personalmangel“.
Praxis-Beispiele: KRIs nach Unternehmensbereich
Liquidität & Forderungen
Tage bis Cash-Bestand aufgebraucht ist; Anteil überfälliger Forderungen über 90 Tage.
Regulatorik-KRIs
Anzahl verdächtiger Transaktionen oder Sanktionslisten-Treffer, offene Rechtsstreitigkeiten, offene Audit-Feststellungen.
Systemstabilität
Ungeplante Ausfallzeiten, ungepatchte Sicherheitslücken über 30 Tage, Zeit bis zur Wiederherstellung (MTTR).
Know-how & Belastung
Fluktuationsrate bei Leistungsträgern, durchschnittliche Überstundenquote pro Abteilung.
Typische Schwachstellen im KRI-Management
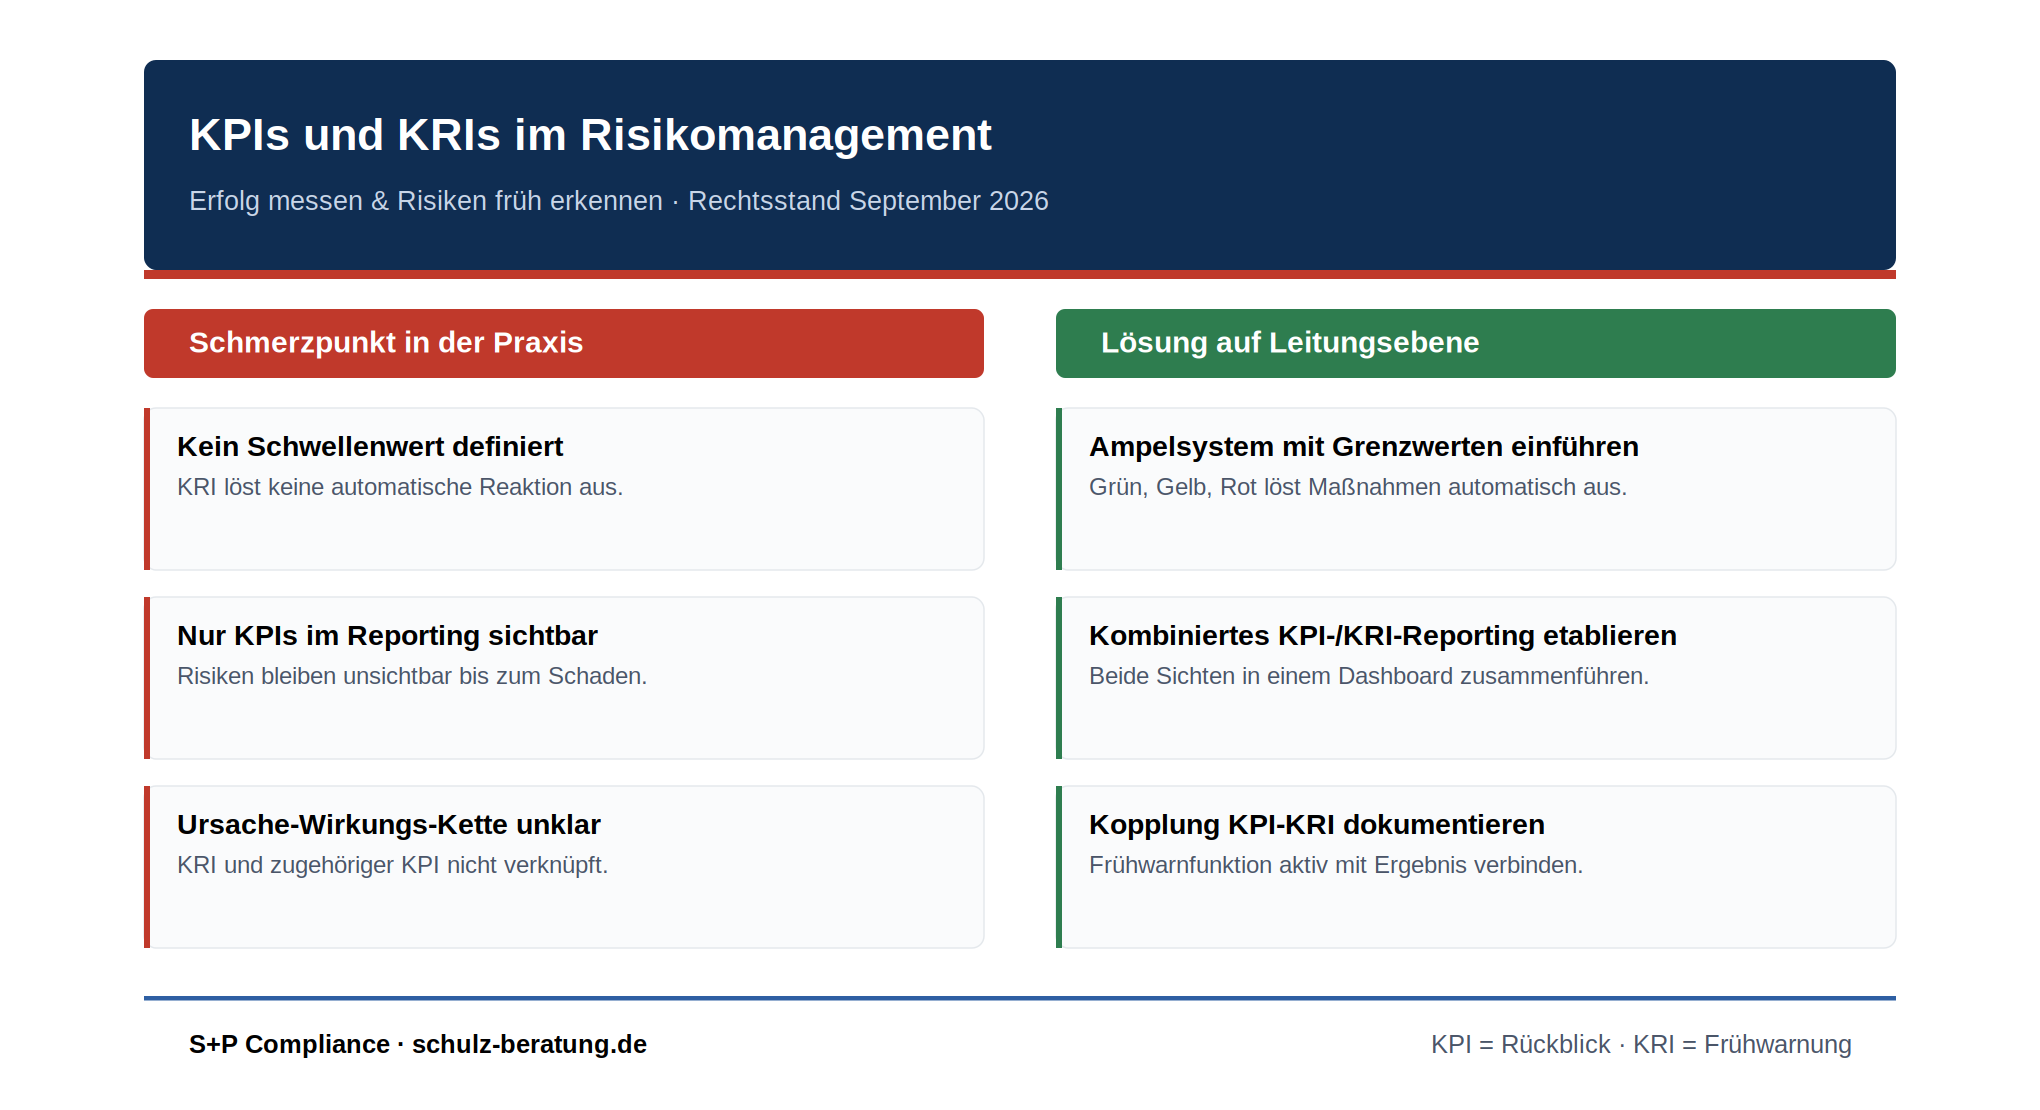
Kein definierter Schwellenwert
KRIs werden erfasst, aber ohne klares Ampelsystem, sodass eine Überschreitung keine automatische Reaktion auslöst.
Nur KPIs, keine KRIs im Reporting
Das Management-Reporting zeigt ausschließlich Erfolgskennzahlen; aufziehende Risiken bleiben unsichtbar, bis der Schaden im KPI sichtbar wird.
Ursache-Wirkungs-Kette nicht verknüpft
KRI und zugehöriger KPI werden getrennt betrachtet, statt die Frühwarnfunktion aktiv mit der Ergebnisgröße zu verbinden.
KRI-Dashboard bindet zu viele Ressourcen
Der Aufbau und die laufende Pflege eines KRI-Sets erfolgt manuell und ad hoc, statt auf ein bewährtes, wiederverwendbares Set zurückzugreifen.
Quick-Check: Ist euer KRI-Frühwarnsystem belastbar?
Sechs Leitfragen zur Selbsteinschätzung. Gehen Sie die Liste durch und ordnen Sie sich anschließend anhand der Legende darunter ein.
| Check | Zentrale Fragestellung |
|---|---|
| KRIs für alle Risikobereiche definiert? Gibt es KRIs für Finanz-, Compliance-, IT- und Personalrisiken? | |
| Schwellenwerte festgelegt? Hat jeder KRI ein klares Ampelsystem mit definierten Grenzwerten? | |
| Maßnahmen bei Überschreitung automatisiert? Löst eine Schwellenwertüberschreitung automatisch eine Eskalation aus? | |
| Ursache-Wirkungs-Ketten bekannt? Ist dokumentiert, welcher KRI auf welchen KPI wirkt? | |
| Reporting an die Geschäftsleitung etabliert? Erhält die Geschäftsleitung regelmäßig ein kombiniertes KPI-/KRI-Reporting? | |
| Audit-Fähigkeit gegeben? Ist die KRI-Dokumentation so aufbereitet, dass sie einer Prüfung standhält? |
Einordnung eures Frühwarnsystems
Risiken werden erst sichtbar, wenn KPIs bereits leiden
Einzelne KRIs vorhanden, kein systematisches Frühwarnsystem
Belastbares, automatisiertes KRI-Frühwarnsystem
Farbe ist hier kein alleiniger Informationsträger; jede Einstufung ist zusätzlich als Wort benannt.
No-Regret-Maßnahmen
1. KRI-Set je Risikobereich definieren
Für Finanz-, Compliance-, IT- und Personalrisiken jeweils 3 bis 5 aussagekräftige KRIs festlegen.
2. Ampelsystem mit Schwellenwerten einführen
Für jeden KRI klare Grün-Gelb-Rot-Grenzwerte definieren, die automatisch Maßnahmen auslösen.
3. KPI-KRI-Kopplung dokumentieren
Für jeden zentralen KPI dokumentieren, welcher KRI als Frühwarnindikator dient.
4. Kombiniertes Reporting etablieren
KPI- und KRI-Dashboards zusammenführen, statt sie getrennt an unterschiedliche Gremien zu berichten.
Fazit
KPIs zeigen, wie schnell Sie fahren – KRIs zeigen, ob die Straße glatt ist. Nur wer beides im Blick hat, kommt sicher ans Ziel.
- KPIs sind rückblickend und messen Zielerreichung; KRIs sind vorausschauend und warnen vor Risiken.
- Beide stehen häufig in einer Ursache-Wirkungs-Beziehung und sollten gemeinsam betrachtet werden.
- Ein KRI ohne definierten Schwellenwert entfaltet keine steuernde Wirkung.
- Gerade im Compliance-Kontext (MaRisk, GwG, DORA) sind KRIs unverzichtbar, aber ressourcenintensiv im Aufbau.
Ein Unternehmen kann Rekordumsätze erzielen, während gleichzeitig kritische Risiken heranwachsen – ohne KRI-Monitoring bleibt das unsichtbar, bis der Schaden im KPI sichtbar wird.
Häufige Fragen
Was ist der Hauptunterschied zwischen KPIs und KRIs?+–
Der KPI misst die Leistung der Vergangenheit, etwa Umsatz oder Marge. Der KRI ist ein Frühwarn-Indikator, der Risiken sichtbar macht, bevor sie sich auf die KPIs auswirken, etwa steigende Fehlerquoten oder IT-Sicherheitsrisiken.
Können Sie ein praktisches Beispiel für die Kombination nennen?+–
KPI: Kundenzufriedenheit. KRI: Reaktionszeit im Support. Steigt die Support-Reaktionszeit (KRI), ist mit hoher Wahrscheinlichkeit ein Rückgang der Kundenzufriedenheit (KPI) zu erwarten. Der KRI dient als Frühwarnsystem.
Warum sind KRIs wichtig, wenn meine KPIs gut aussehen?+–
KPIs zeigen heute gute Ergebnisse, können aber Risiken verdecken. Ein Unternehmen kann Rekordumsätze erzielen, während gleichzeitig kritische IT-Sicherheitslücken bestehen. Ohne KRI-Monitoring besteht das Risiko eines abrupten Leistungsabfalls, den der KPI nicht vorhersagen kann.
Was macht einen KRI wirksam?+–
Ein klar definierter Schwellenwert mit Ampelsystem (Grün/Gelb/Rot), der bei Überschreitung automatisch eine Eskalation oder Gegenmaßnahme auslöst. Ohne Schwellenwert bleibt ein KRI wirkungslos.
Weiterführende Angebote von S+P
Dieser Beitrag ordnet ein. Die Umsetzung findet an anderer Stelle statt, je nachdem, ob Kapazität oder Qualifizierung fehlt.
- Umsetzung und Prüfung: Aufbau eines KRI-Dashboards und laufendes Monitoring übernimmt S+P Compliance als externer Dienstleister.
- Qualifizierung im Team: Sachkunde zu Risikocontrolling und KRI-Frameworks vermitteln die Programme von S+P Seminare.
- Auslagerung der Funktion: Geldwäschebeauftragter, Compliance Officer und Informationssicherheitsbeauftragter können extern besetzt werden, inklusive KRI-Reporting.
- Angrenzende Themen: Auslagerungscontrolling und ESG-Kennzahlen sind Gegenstand eigener Beiträge.
Direkt weiter