S+P Compliance | IKT-Risikomanagement
IT-Risikomanagement im DORA-Zeitalter: Kritische Assets, Abhängigkeiten und die CMDB
DORA verlangt mehr als eine Liste von Servern und Software: Institute müssen jedes IKT-Asset klassifizieren, seine Abhängigkeiten zu anderen Systemen und Drittanbietern dokumentieren, und diese Informationen laufend aktuell halten. Ohne eine belastbare Configuration Management Database (CMDB) ist das praktisch nicht zu leisten.
Management Summary
Der Digital Operational Resilience Act (DORA) verpflichtet Finanzunternehmen nach Art. 8 DORA, alle Informations- und IKT-Assets zu identifizieren, zu klassifizieren und fortlaufend zu dokumentieren, einschließlich ihrer Verbindungen und Abhängigkeiten untereinander. Besonderes Gewicht liegt auf Assets, die kritische oder wichtige Funktionen unterstützen.
Ergänzend fordert Art. 28 DORA ein Register sämtlicher vertraglicher Vereinbarungen mit IKT-Drittdienstleistern. National flankieren BAIT, VAIT und ZAIT diese Anforderungen für Banken, Versicherer und Zahlungsinstitute mit konkreten Vorgaben zum Informationsverbund, zur Schutzbedarfsfeststellung und zum IKT-Asset-Management.
In der Praxis läuft die technische Umsetzung über eine Configuration Management Database (CMDB), die Assets, deren Konfiguration und ihre Interdependenzen zentral abbildet. Ohne eine solche Datengrundlage lassen sich weder Notfallpläne sinnvoll priorisieren noch Auswirkungsanalysen bei Störungen belastbar durchführen.
Inhalt dieses Beitrags
Anforderungen von BAIT/VAIT/ZAIT und DORA
Die BAIT (Bankaufsichtliche Anforderungen an die IT), VAIT (für Versicherer) und ZAIT (für Zahlungsinstitute) verlangen von Unternehmen im Finanzsektor eine präzise Verwaltung ihrer IT-Assets, um Risiken aus Cyberbedrohungen und technischen Störungen zu minimieren. Drei Anforderungen stehen dabei im Zentrum:
- Informationsverbund und Schutzbedarfsfeststellung: IT-Systeme werden in Informationsverbünde eingeteilt, deren Schutzbedarf sich an den unterstützten Geschäftsprozessen bemisst.
- IKT-Asset-Management: Alle IKT-gestützten Unternehmensfunktionen und die zugehörigen Assets müssen identifiziert und klassifiziert werden, mit besonderem Fokus auf kritische Assets.
- Dokumentation von Abhängigkeiten zu IKT-Drittdienstleistern: Verbindungen zu externen Anbietern müssen erfasst werden, um Risiken aus Unterbrechungen oder Schwachstellen bei Dritten zu minimieren.
DORA ergänzt und harmonisiert diese nationalen Vorgaben EU-weit. Nach Art. 8 DORA müssen Finanzunternehmen alle Informations- und IKT-Assets identifizieren und klassifizieren, die kritische Geschäftsprozesse unterstützen. Nach Art. 28 DORA ist zusätzlich ein Register sämtlicher IKT-Drittparteienvereinbarungen zu führen. Damit müssen Unternehmen über den Betrieb der eigenen Infrastruktur hinaus systematisch auch externe Risiken erfassen.
Informationsassets vs. IKT-Assets
Informationsassets
Daten oder Informationen, die für das Unternehmen wertvoll sind: Dokumente, Datenbanken, proprietäre Informationen, Betriebsdaten und personenbezogene Daten. Beispiele: Kundeninformationen im CRM, Mitarbeiterdaten in der HR-Datenbank, Finanzberichte. Wert liegt in der Kritikalität für Betrieb und Recht.
IKT-Assets
Technologische Ressourcen, die Informationsassets erstellen, speichern, verarbeiten oder übertragen: Hardware (Server, Netzwerkgeräte), Software (ERP, CRM, Datenbanksysteme), Netzwerk-Infrastruktur, Sicherheitslösungen sowie Rechenzentren und Cloud-Infrastruktur von Drittanbietern.
Konfiguration und Interdependenzen in der Praxis
Die Umsetzung stützt sich auf zwei zentrale Prozesse: die Konfiguration der einzelnen Assets und die Erfassung ihrer Verbindungen.
Konfiguration von Assets
- Software-Management: regelmäßige Updates und Sicherheitspatches zur Schließung bekannter Schwachstellen.
- Zugriffsrechte und Berechtigungen: nur autorisierte Mitarbeitende erhalten Zugang zu sensiblen Daten und Systemen, regelmäßig überprüft.
- Netzwerk- und Sicherheitskonfiguration: präzise Einrichtung von Firewalls und VPN-Zugängen gegen unbefugte Zugriffe.
- Hardware-Management: Server und Speicherlösungen so konfiguriert, dass hohe Verfügbarkeit und Sicherheit gewährleistet sind.
Erfassung von Verbindungen und Interdependenzen
- Dokumentation von Systemverbindungen: zwischen Datenbanken und Anwendungen, Backup-Systemen und Speichereinheiten.
- Erfassung von Drittanbieter-Abhängigkeiten: mit klar definierten Alternativlösungen für den Ausfall eines externen Dienstleisters.
- Interdependenzen in kritischen Geschäftsprozessen: als Grundlage für die Priorisierung von IT-Assets im Notfall.
Die Rolle der CMDB
Eine Configuration Management Database (CMDB) speichert alle relevanten Informationen zu IT-Systemen und deren Verbindungen zentral. Sie ist damit die technische Grundlage für die Planung von Wiederherstellungsmaßnahmen im Störungsfall und ermöglicht proaktives Risikomanagement statt nachträglicher Schadensbegrenzung. Ohne eine gepflegte CMDB lassen sich weder die Klassifizierungspflichten nach Art. 8 DORA noch das Register nach Art. 28 DORA praktisch handhabbar erfüllen.
Typische Schwachstellen mit Normbezug
Fünf wiederkehrende Befunde aus der Beratungspraxis.
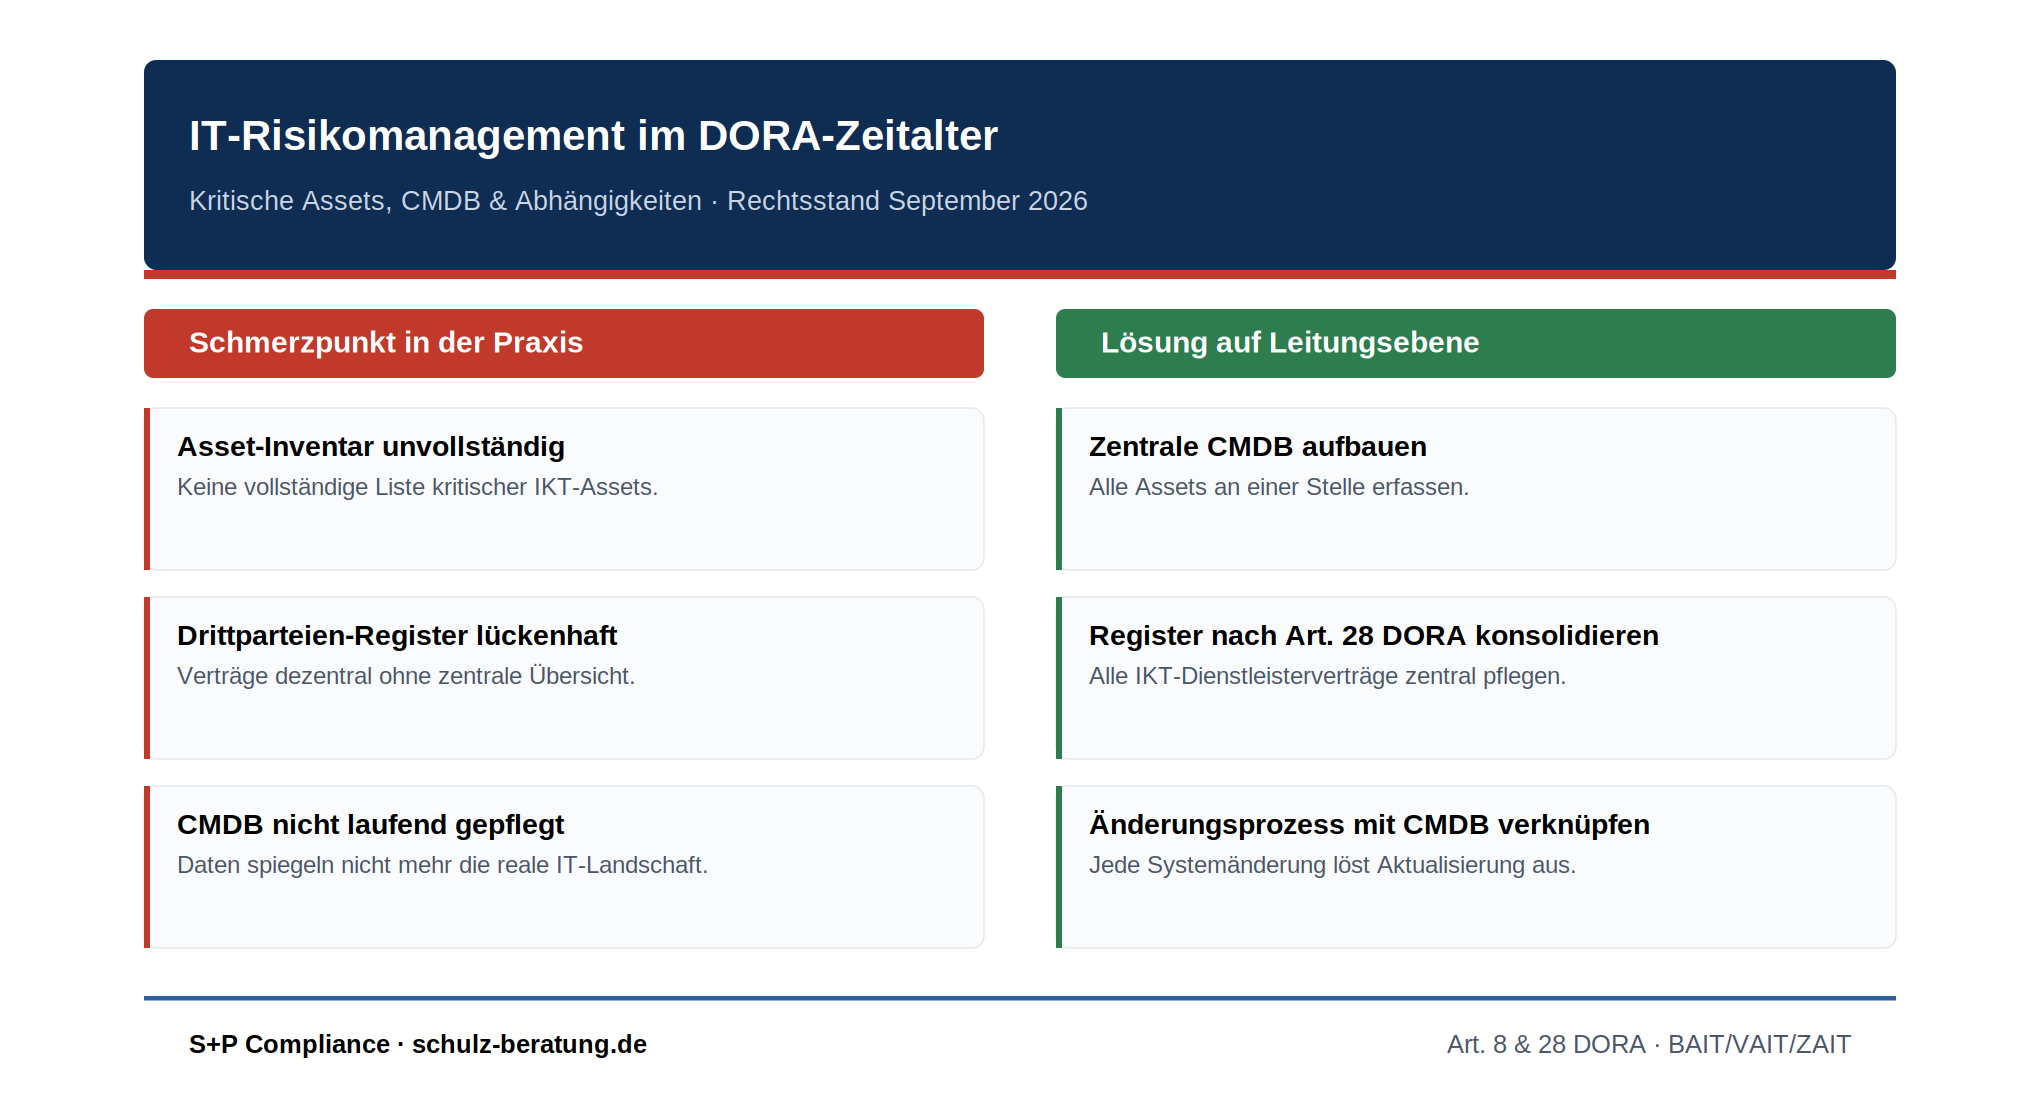
Asset-Inventar unvollständig
Es existiert keine vollständige, aktuelle Liste aller Informations- und IKT-Assets, die kritische Geschäftsprozesse unterstützen.
Drittparteien-Register lückenhaft
Verträge mit IKT-Dienstleistern werden dezentral in Fachbereichen verwaltet, ohne zentrales, auditierbares Register.
Schutzbedarfsfeststellung veraltet
Die Klassifizierung von Informationsverbünden wurde seit der letzten größeren Systemumstellung nicht mehr aktualisiert.
CMDB nicht laufend gepflegt
Eine CMDB existiert, wird aber nicht bei jeder Systemänderung aktualisiert und spiegelt damit nicht mehr die reale IT-Landschaft wider.
Abhängigkeiten zwischen Systemen unklar
Bei Ausfall eines Assets ist unklar, welche weiteren Systeme und Geschäftsprozesse mittelbar betroffen sind, was Notfallpläne unwirksam macht.
Quick-Check: Ist euer IT-Asset-Management DORA-ready?
Sechs Leitfragen zur Selbsteinschätzung. Gehen Sie die Liste durch und ordnen Sie Ihr Institut anschließend anhand der Legende darunter ein.
| Check | Zentrale Fragestellung |
|---|---|
| Asset-Inventar vollständig? Sind alle Informations- und IKT-Assets identifiziert, die kritische Prozesse unterstützen? | |
| Klassifizierung aktuell? Ist die Kritikalität jedes Assets nach dem Schutzbedarf der zugehörigen Geschäftsprozesse bewertet? | |
| Drittparteien-Register vollständig? Sind alle IKT-Drittdienstleister-Verträge zentral nach Art. 28 DORA erfasst? | |
| CMDB laufend gepflegt? Wird die CMDB bei jeder Systemänderung zeitnah aktualisiert? | |
| Interdependenzen dokumentiert? Ist bekannt, welche Systeme und Prozesse bei Ausfall eines Assets mittelbar betroffen wären? | |
| Notfallpläne priorisiert? Basieren Wiederherstellungspläne auf der tatsächlichen Kritikalität der Assets? |
Einordnung aus Sicht der Aufsicht
Hohes Risiko bei IKT-Störungen und Prüfungen
Grundlagen vorhanden, Pflege lückenhaft
Belastbares, laufend gepflegtes Asset-Management
Farbe ist hier kein alleiniger Informationsträger; jede Einstufung ist zusätzlich als Wort benannt.
No-Regret-Maßnahmen
1. Zentrale CMDB aufbauen oder konsolidieren
Alle Informations- und IKT-Assets an einer Stelle erfassen, statt Insellösungen in einzelnen Fachbereichen zu pflegen.
2. Drittparteien-Register nach Art. 28 DORA konsolidieren
Alle IKT-Dienstleisterverträge zentral zusammenführen und regelmäßig aktualisieren.
3. Kritikalitätsklassifizierung turnusmäßig prüfen
Schutzbedarfsfeststellungen nach BAIT/VAIT/ZAIT und Art. 8 DORA regelmäßig, nicht nur anlassbezogen, aktualisieren.
4. Änderungsprozess mit CMDB-Pflicht verknüpfen
Jede Systemänderung automatisch an eine verpflichtende CMDB-Aktualisierung koppeln, statt sie als optionalen Schritt zu behandeln.
Fazit
Die Konfiguration von Informations- und IKT-Assets sowie die Erfassung ihrer Verbindungen und Abhängigkeiten sind wesentliche Bestandteile eines robusten IT-Asset-Managements. BAIT/VAIT/ZAIT und DORA stellen sicher, dass Unternehmen ihre IT-Infrastruktur auf einem hohen Sicherheitsniveau betreiben und Risiken aus Cyberbedrohungen und Systemausfällen minimieren.
- Art. 8 DORA verlangt die Identifizierung und Klassifizierung aller kritischen Informations- und IKT-Assets.
- Art. 28 DORA fordert ein zentrales Register aller IKT-Drittparteienverträge.
- BAIT, VAIT und ZAIT konkretisieren diese Anforderungen national für Banken, Versicherer und Zahlungsinstitute.
- Eine laufend gepflegte CMDB ist die praktische Grundlage, um diese Pflichten handhabbar umzusetzen.
Nur mit sorgfältiger Planung und Dokumentation lassen sich alle relevanten Assets und Verbindungen erfassen und entsprechend schützen – und nur so lässt sich die Resilienz der IT-Systeme im Sinne der digitalen Transformation tatsächlich gewährleisten.
Häufige Fragen
Was ist der Unterschied zwischen Informationsassets und IKT-Assets?+–
Informationsassets sind Daten und Informationen selbst, etwa Kundendaten oder Finanzberichte. IKT-Assets sind die technologischen Ressourcen wie Hardware, Software und Netzwerke, die diese Informationen erstellen, speichern oder übertragen.
Was verlangt Art. 8 DORA konkret?+–
Finanzunternehmen müssen alle Informations- und IKT-Assets identifizieren und klassifizieren, die kritische oder wichtige Funktionen unterstützen, einschließlich ihrer Verbindungen und Abhängigkeiten untereinander.
Wofür wird eine CMDB benötigt?+–
Eine Configuration Management Database speichert zentral alle relevanten Informationen zu IT-Systemen und deren Verbindungen. Sie ist die technische Grundlage für Wiederherstellungspläne und ermöglicht proaktives statt reaktives Risikomanagement.
Was fordert Art. 28 DORA zu Drittanbietern?+–
Ein zentrales Register aller vertraglichen Vereinbarungen mit IKT-Drittdienstleistern, um Abhängigkeiten und Risiken aus Unterbrechungen oder Schwachstellen bei externen Anbietern systematisch zu erfassen.
Wie hängen BAIT/VAIT/ZAIT und DORA zusammen?+–
BAIT, VAIT und ZAIT sind nationale Aufsichtsanforderungen für Banken, Versicherer und Zahlungsinstitute. DORA harmonisiert vergleichbare Anforderungen EU-weit und ergänzt sie um verbindliche Vorgaben zu Drittparteienrisiken und digitaler Resilienz.
Quellen
Primärquellen zuerst. Jede Angabe in diesem Beitrag ist gegen diese Quellen geprüft.
- Aufsichtsmitteilung Umsetzungshinweise DORA, BaFinSteht für die aufsichtliche Einordnung der DORA-Anforderungen an IKT-Asset-Management im Zusammenspiel mit BAIT/VAIT/ZAIT.
- Verordnung (EU) 2022/2554 (DORA), EUR-LexSteht für die Anforderungen an Identifizierung und Klassifizierung von IKT-Assets (Art. 8) und das Register für IKT-Drittparteienvereinbarungen (Art. 28).
Governance & Compliance Hub: DORA-Readiness für IT und Compliance
Bereite IT-Leitung, Informationssicherheit und Compliance auf ein belastbares IKT-Asset-Management vor.
DORA Compliance Expert
Baue IKT-Resilienz auf und erfülle die Anforderungen des DORA Acts mit praxiserprobten Tools.
Zum LehrgangFuture Governance & Performance Hub
Steuere DORA, ESG und KI mit System – der zentrale Hub für C-Level-Führungskräfte.
Zum HubCyber & Mentale Resilienz
Stärkung der organisatorischen Widerstandskraft durch BCM und Krisenmanagement.
Zum Resilience-LehrgangS+P C.O.R.E.: dein Wissens-Vorsprung für 2026
Jede Buchung eines S+P Seminars beinhaltet automatisch den kostenfreien Zugang zum quartalsweisen S+P C.O.R.E. Executive Update: Einordnung aktueller Anforderungen (DORA/NIS2, EU AI Act, ESG, Compliance), Umsetzung mit smarten Prozessen und effizienten Outsourcing-Strukturen, ein Frühwarnsystem für neue Aufsichtsschwerpunkte, und Austausch im geschützten Kreis von Fach- und Führungskräften. Mehr zu S+P C.O.R.E.
Weiterführende Angebote von S+P
Dieser Beitrag ordnet ein. Die Umsetzung findet an anderer Stelle statt, je nachdem, ob Kapazität oder Qualifizierung fehlt.
- Umsetzung und Prüfung: Aufbau von CMDB und Drittparteien-Register übernimmt S+P Compliance als externer Dienstleister.
- Qualifizierung im Team: Sachkunde zu DORA und IKT-Risikomanagement vermitteln die Programme von S+P Seminare.
- Auslagerung der Funktion: Compliance- und IT-Sicherheitsfunktionen können extern besetzt werden.
- Angrenzende Themen: MaRisk 10.0 und § 44 KWG-Sonderprüfungen sind Gegenstand eigener Beiträge.
Direkt weiter